
【观点探讨】可信数据空间技术模块简析与难点探讨
TDS
解码可信数据空间技术架构
可信数据空间:让数据"流动"更安全
可信数据空间(TDS)的本质是通过技术手段解决数据流通中的信任、安全和效率问题。如果把数据流通比作现代社会的"高速公路",那么可信数据空间就是这条路上的红绿灯、监控系统和收费站——它不仅保障数据安全通行,还要确保每个参与方的权益不受侵害。本章将从技术痛点出发,揭示可信数据空间的核心价值。
可信数据空间是一种支持多主体在数据主权明确、隐私受控前提下进行数据共享与协作的技术框架。其本质是构建一个"数据安全屋",参与者无需交出原始数据即可完成联合建模、分析等操作。例如,在医疗领域,多家医院可通过可信数据空间共享患者特征数据训练AI诊断模型,而原始病历仍存储在本地。
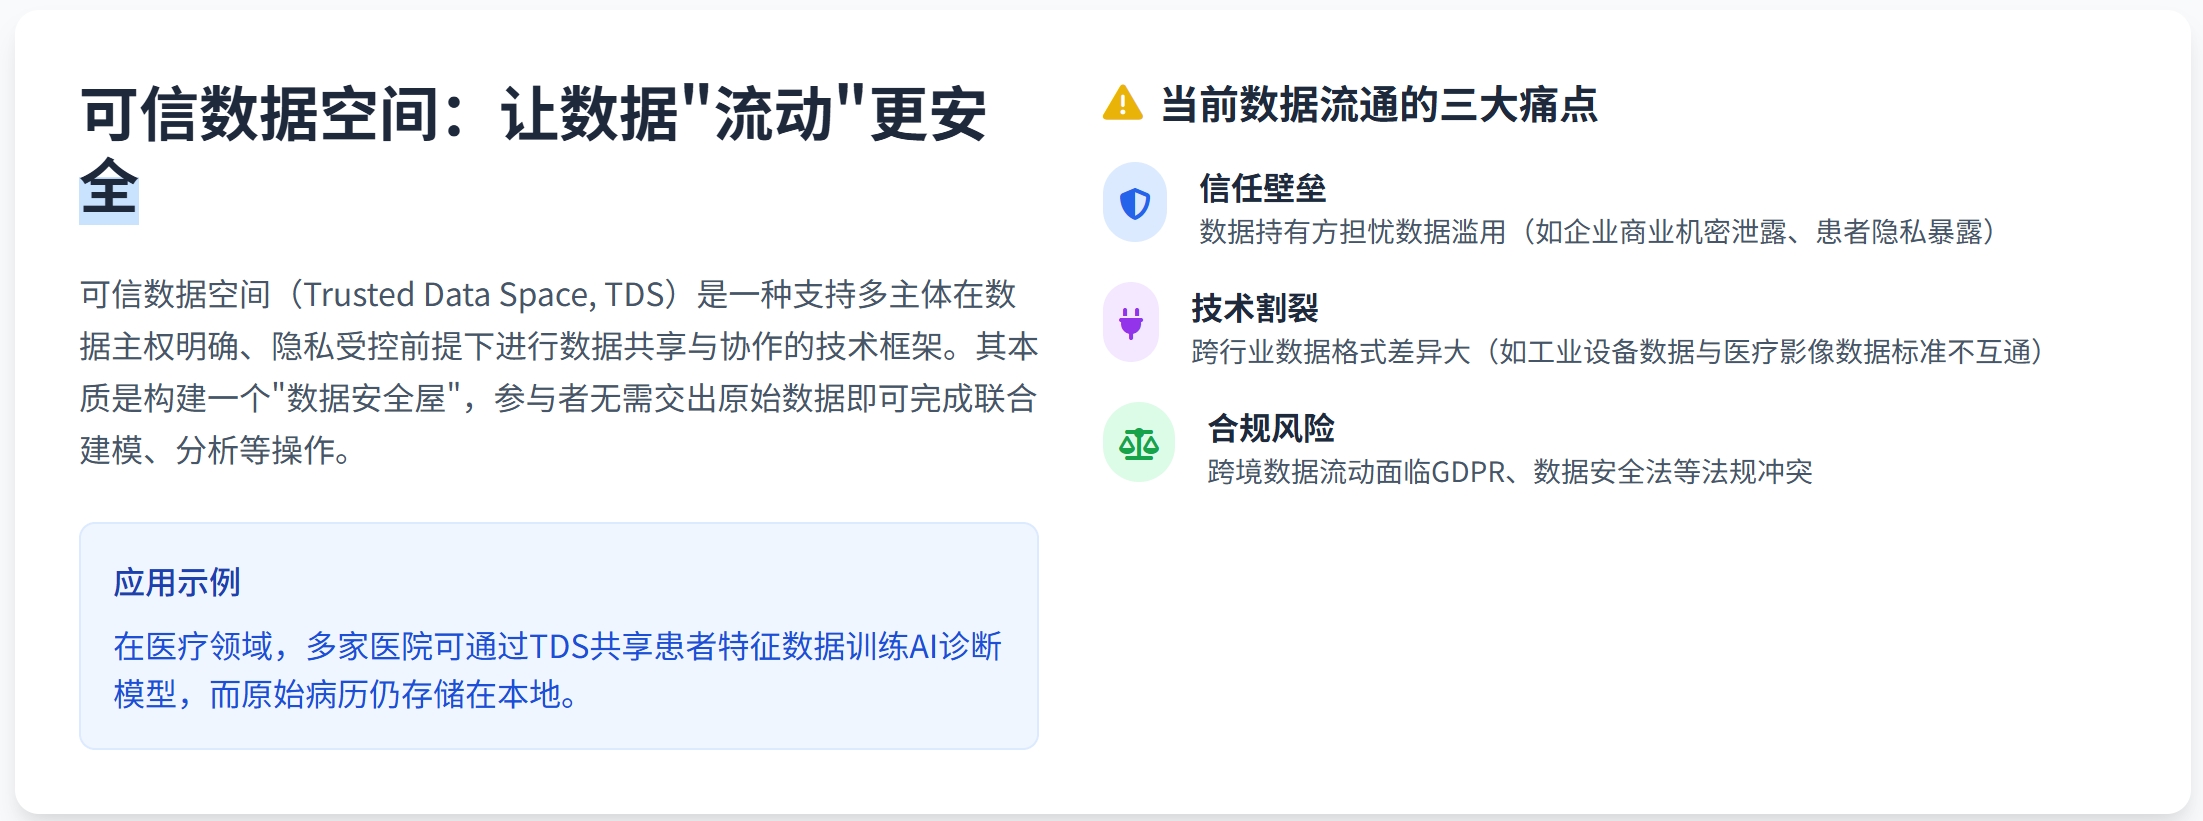
当前数据流通的三大痛点驱动可信数据空间发展:
①信任壁垒:数据持有方担忧数据滥用(如企业商业机密泄露、患者隐私暴露);
②技术割裂:跨行业数据格式差异大(如工业设备数据与医疗影像数据标准不互通);
③合规风险:跨境数据流动面临GDPR、数据安全法等法规冲突。
以供应链金融为例,传统模式下物流企业、银行、制造商间的数据验证需多次线下核验,耗时且易被篡改。而可信数据空间可通过区块链存证与联邦学习实现实时可信验证,将融资周期从15天缩短至72小时。
技术模块拆解:构建可信空间的四大支柱
在可信数据空间内部,有四大技术模块作为支撑可信数据空间运行的重要底座:
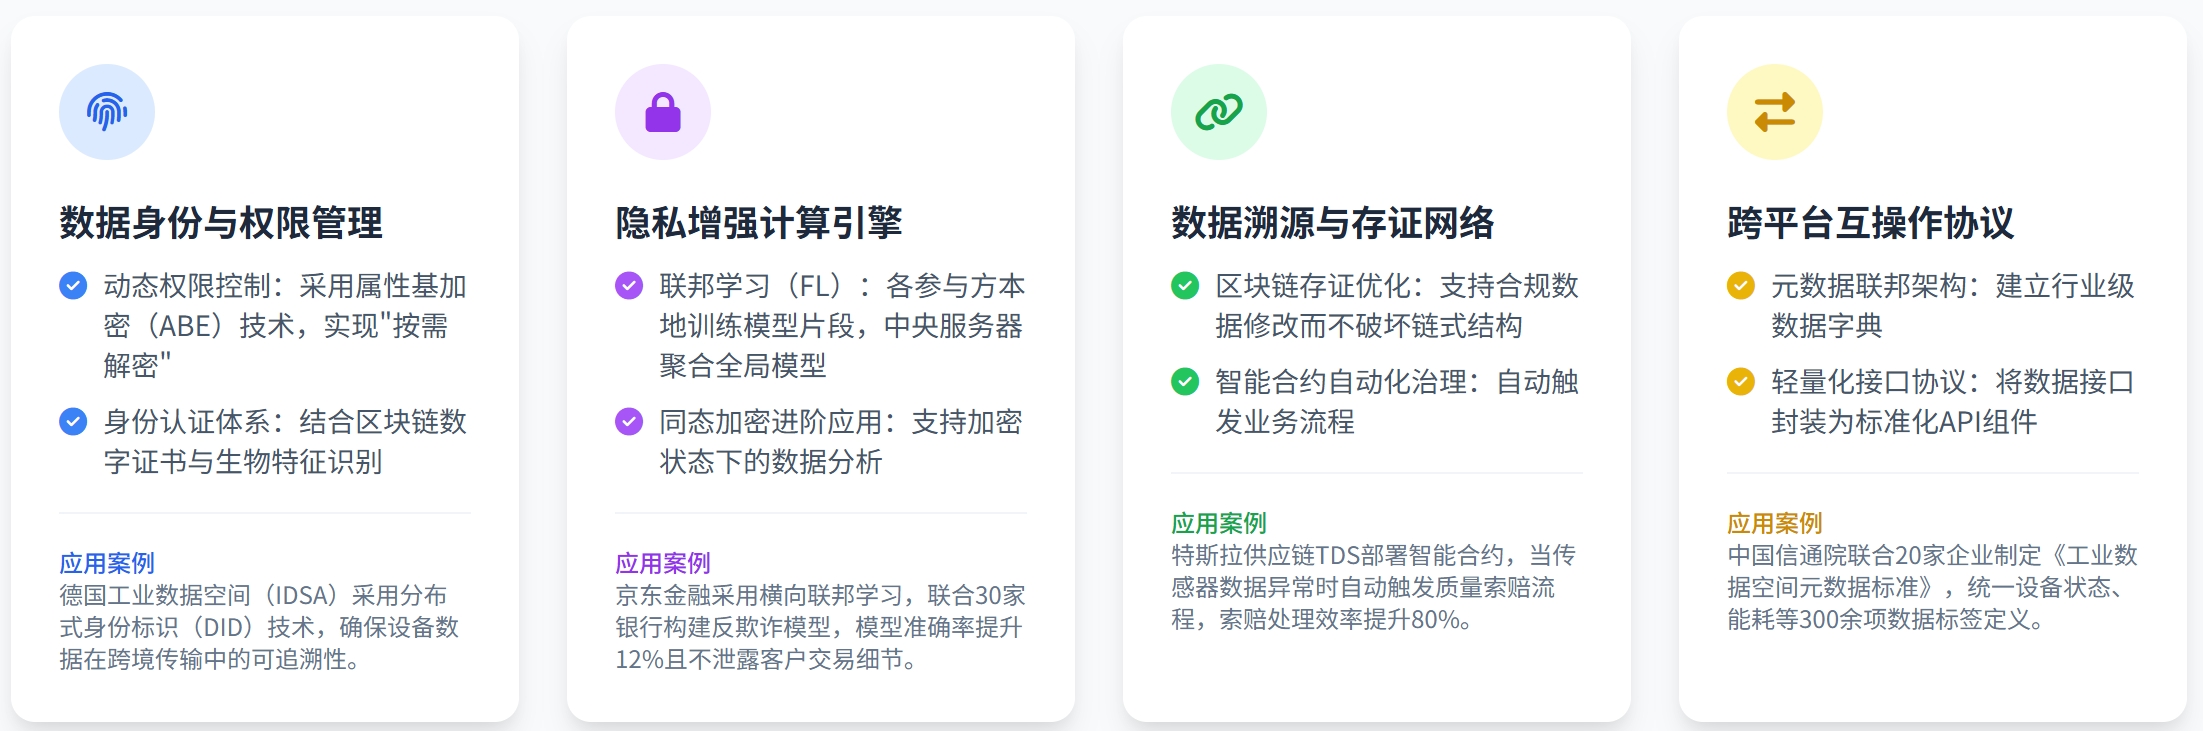
身份权限管理:相当于门禁系统,决定"谁能在什么条件下使用哪些数据";
隐私增强计算:如同单向透视玻璃,让数据可用但不可见;
数据溯源存证:类似全程监控录像,确保数据使用可追溯、可追责;
跨平台互操作:好比国际电源转换器,打通不同系统的数据接口。
接下来我们将逐一解析这些技术模块的实现逻辑。
2.1 数据身份与权限管理
可信数据空间通过分布式身份标识(DID)与属性基加密(ABE)技术实现细粒度权限控制。DID为数据对象赋予唯一标识符,确保数据主权归属可追溯;ABE通过属性密钥实现动态权限分配,例如仅允许具备特定属性的用户访问数据片段。
德国工业数据空间(IDSA)采用DID技术为工业设备数据赋予唯一编码,支持供应链数据跨境传输时的身份验证与权限管理。
2.2 隐私增强计算引擎
主要包含联邦学习与可信执行空间两大技术。
联邦学习(FL):适用于多机构联合建模,原始数据本地化存储,仅交换模型参数。
可信执行环境(TEE):通过硬件隔离加密数据计算过程,例如Intel SGX芯片支持端侧数据清洗。
2.3 数据溯源与存证网络
在技术实现上,主要包含区块链存证优化和智能合约治理两大方式。
区块链存证优化:采用变色龙哈希算法支持合规数据修改(如欧盟“被遗忘权”),同时保持链式结构完整性。
智能合约自动化治理:基于预设规则自动执行数据使用策略,例如异常数据触发质量索赔流程。
南京理工大学提出的多中心化账本方案,允许历史数据擦除并保留审计能力,区块压缩率可达30%。
2.4 跨平台互操作协议
目前主要在统一各平台间使用的技术标准、架构与协议,使得互操作能够顺利实现。
可以通过打造元数据联邦架构,制定行业级数据字典,统一数据标签定义(如工业设备状态、能耗指标),从而搭建可信数据空间内的标准化标签体系与流通规范。
技术突破方向:亟待探索的"无人区"
当前可信数据空间技术体系仍存在三大"卡脖子"难题:
1. 动态信任评估:如何在去中心化环境下实时判断数据使用方可靠性?
2. 数据价值量化:怎样建立兼顾公平与效率的数据定价机制?
3. 边缘计算协同:如何让海量物联网设备在低功耗下实现安全计算?
基于上述难题,本章将探讨可行的创新方向:
1. 动态信任评估模型
可信数据空间的多方协作依赖动态信任机制,但传统基于证书认证或固定规则的信任评估存在两大缺陷,一是滞后性,无法实时反映参与方的行为变化(如数据滥用风险动态升高);二是片面性,单一维度指标(如企业资质)难以覆盖复杂场景的信任需求。
从技术实现角度来看,可以从多方位数据融合的方向来进行突破。
多模态证据融合: 结合密码学行为日志(如数据使用频率、合规性验证记录)与机器学习模型,构建动态信任评分。例如,基于Dempster-Shafer证据理论,将数据主体的历史行为(如数据泄露事件次数)、环境属性(如跨境传输合规等级)与第三方审计结果融合,生成实时信任度量化指标。
2. 去中心化数据定价
当前定价机制依赖人工协商或简单成本核算,难以应对参与方数据质量良莠不齐以及数据价值实时更新的情况。在这个问题上,可以采取动态定价的方式来优化。
博弈论驱动定价模型: 采用夏普利值(Shapley Value)算法,根据数据在联合建模中的边际贡献度分配收益。例如,在纵向联邦学习中,通过秘密共享技术计算各参与方特征对模型准确率的贡献权重,确保分配公平性。
同时,结合zk-SNARKs(简洁非交互式知识论证)技术,验证定价计算的正确性而不泄露原始数据分布。例如,在碳排放数据交易中,验证方可通过零知识证明确认数据贡献度计算的合法性,无需获取企业能耗细节。
3. 边缘计算与隐私保护的平衡
物联网设备受限于算力与能耗,难以直接运行传统隐私计算协议(如全同态加密),导致两大矛盾,一是加密强度与计算效率的冲突:强加密算法导致端侧延迟过高;二是数据可用性与隐私泄露的权衡:过度清洗数据可能破坏业务逻辑完整性。因此,在技术实现时可以对数据进行分层加密处理,同时优化隐私保护技术的使用。
分层加密架构: 对关键敏感数据(如患者基因序列)采用硬件级TEE保护,非敏感数据(如设备运行状态)使用轻量级加密(如ChaCha20流密码),实现算力与安全的动态适配。
联邦学习协议优化: 在边缘侧部署模型剪枝与量化技术,将联邦学习的模型参数规模压缩60%-80%,同时引入差分隐私噪声,防止梯度泄露攻击。例如,采用动态隐私预算分配策略,根据数据敏感度调整噪声注入强度。
开放讨论:技术伦理与生态共建
在可信数据空间大力推动的今天,各方都在不断探索其实现路径与解决方案,但在技术上也仍需注意算法公平性、跨境数据治理以及角色定位与技术垄断等问题,真正实现数据空间的最大价值。
国际数据管理研究院认为,可信数据空间正在经历从"技术验证"到"生态构建"的关键跃迁。我们建议行业关注三大趋势:
软硬一体化:TEE芯片、量子加密等硬件与算法协同创新(如国盾量子发布的可信数据空间专用加密卡);
标准体系化:推动可信数据空间领域标准建设工作,近期国家数据局已经组织在筹措各单位开展可信数据空间涉及的多领域标准建设工作,各相关方应积极参与,共创未来;
治理多元化:建立政府-企业-公众三方参与的治理联盟,使得可信数据空间中的各个参与方能够畅所欲言,共创共建。
关于我们
国际数据管理高级研究院有限公司——简称国际数高院或IIADMS,是由胡本立先生等联合发起的一个非营利性的、独立于供应商的、技术和商业专业人员的机构。国际数高院致力于推进数据和数据管理相关领域的研究,并且持续探索与数据相关的新的认知和最佳实践,力求成为全球从事数据管理理论和实践经验一流的知识交流平台。国际数高院愿意以多种形式与国内、国际直接或间接讨论数据管理的传统和前沿课题的著名论坛合作,把国际数高院的研究成果与论坛共享。
联系我们
公众号:IIADMS
邮箱:study@iiadms.com

关于我们
研究院简介
成员简介
最新资讯
新闻资讯
行业资讯
资料库
研究报告
学术专著
联系我们
商务合作
加入我们
关注公众号
